01Wawasan — Keamanan
Pegasus Spyware: Bagaimana Aplikasi Intelijen Israel Mengubah Lanskap Spionase Siber Korporat
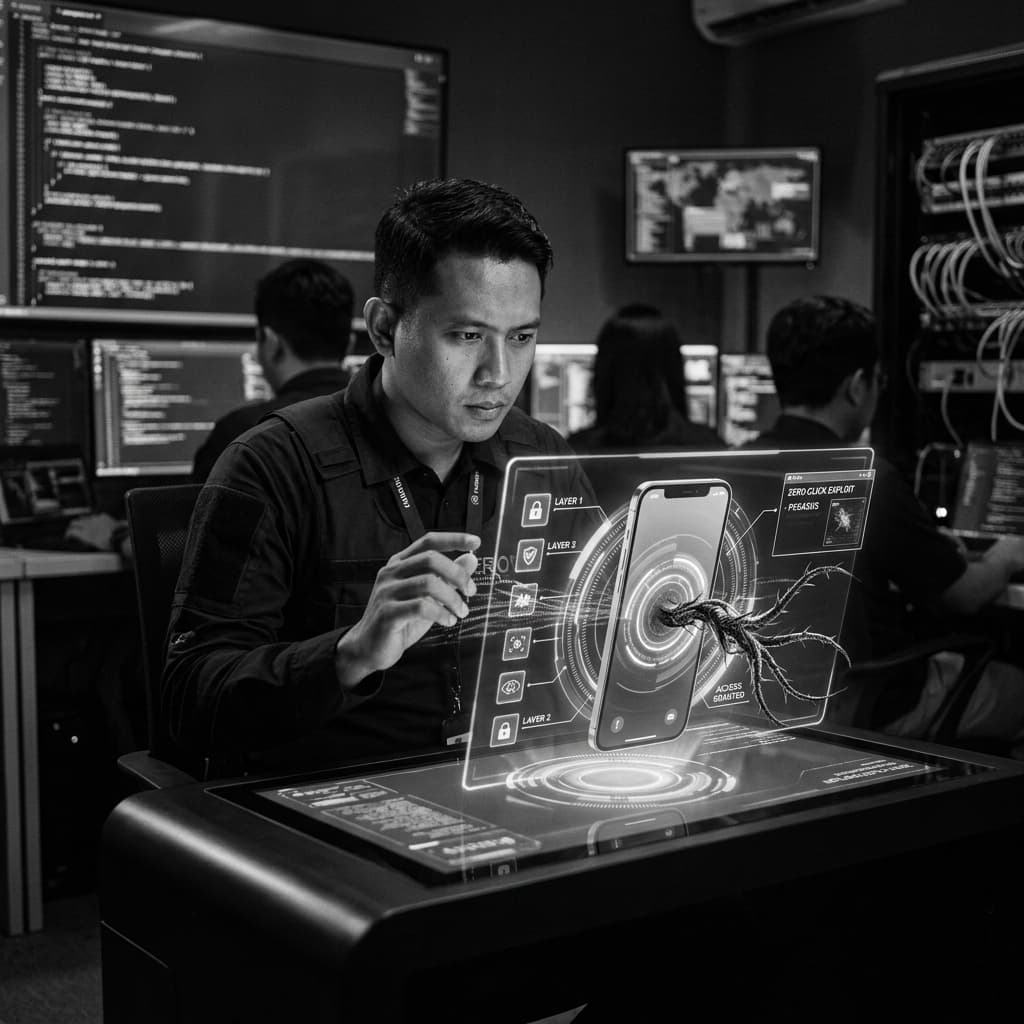
Selama puluhan tahun, aturan emas keamanan siber selalu sama: "Jangan klik tautan (link) sembarangan dari orang yang tidak dikenal." Aturan ini hancur berantakan ketika NSO Group, sebuah perusahaan kontraktor intelijen swasta dari Israel, merilis senjata siber paling menakutkan yang pernah ada di muka bumi: Pegasus.
Pegasus bukan sekadar malware biasa. Ini adalah Military-Grade Cyber Weapon (Senjata Siber Kelas Militer). Berbeda dengan serangan phishing yang membutuhkan kebodohan korban untuk mengeklik tautan, Pegasus menggunakan metode Zero-Click Exploit. Artinya, spyware ini bisa masuk, menginfeksi, dan mengambil alih perangkat (baik iPhone maupun Android) tanpa korban melakukan interaksi apa pun.
"Anda sedang tidur. Ponsel Anda di atas meja. Sebuah pesan WhatsApp terenkripsi masuk, mengeksploitasi celah di memori aplikasi, menginstal Pegasus, lalu menghapus jejak pesan tersebut. Saat Anda bangun, ponsel Anda telah menjadi agen mata-mata."
Anatomi Pengambilalihan Penuh (Total Device Takeover)
Begitu Pegasus menyusup ke tingkat Root (inti OS) perangkat, ia tidak hanya membaca data. Ia mengambil alih seluruh fungsi hardware dan software.
Apa yang Bisa Dilakukan Pegasus?
Bypass Enkripsi End-to-End
Pesan WhatsApp atau Signal memang terenkripsi di perjalanan (di udara). Namun Pegasus membaca pesan tersebut sebelum pesan itu dienkripsi (di layar/memori perangkat).
Aktivasi Hardware Siluman
Secara diam-diam menyalakan mikrofon untuk merekam rapat direksi, atau menyalakan kamera untuk melihat ruangan Anda, tanpa menyalakan lampu indikator di perangkat.
Pelacakan Lokasi & Eksfiltrasi File
Menyedot seluruh galeri foto, dokumen rahasia, password manager, riwayat pencarian browser, dan melacak pergerakan GPS korban secara real-time ke server operator.
Ancaman Nyata bagi C-Level dan VVIP Korporat
Walaupun NSO Group mengklaim bahwa Pegasus hanya dijual kepada agen intelijen negara (Pemerintah) untuk memerangi terorisme, kebocoran data menunjukkan bahwa perangkat lunak ini telah disalahgunakan untuk memata-matai jurnalis, aktivis, dan eksekutif bisnis saingan di berbagai negara. Jika perusahaan Anda memegang paten bernilai miliaran dolar atau sedang dalam tahap merger raksasa, smartphone di saku Anda adalah titik lemah terbesar.
Tim Digital Forensics & Incident Response (DFIR) Dema Digital Asia terus memantau ancaman Zero-Day Exploit tingkat tinggi seperti ini. Kami menyediakan layanan Audit Komunikasi Eksekutif (VVIP Security Hardening) untuk memastikan perangkat komunikasi para pimpinan tinggi korporasi Anda tidak menjadi instrumen spionase lawan.
Tim Dema Digital Asia
Redaksi teknologi Dema Digital Asia — memperbaiki dan menyederhanakan sistem agar bisnis berjalan lebih baik.
Kenali kami lebih jauh02Lanjutkan Membaca
Lihat semua
Keamanan · 8 Jul 2026
Trinitas Kejahatan Siber: Membedah Anatomi Phishing, Scamming, dan Carding di Era Ekonomi Digital
Banyak eksekutif merasa aman karena departemen IT mereka telah membeli perangkat keras firewall senilai miliaran rupiah. Namun, statistik menunjukkan bahwa 98% serangan siber yang berhasil bukan disebabkan oleh peretasan kode ( hacking ),…
Baca
Keamanan · 5 Feb 2026
Investigasi Berbasis OSINT: Senjata Rahasia C-Level untuk Uji Tuntas (Due Diligence) dan Mitigasi Risiko
Seorang Direktur Utama perusahaan multinasional hampir menandatangani kontrak pengadaan senilai Rp 50 Miliar dengan sebuah vendor "startup" inovatif. Di atas kertas legal, semuanya terlihat sempurna. Namun, hasil investigasi digital mendal…
Baca
Keamanan · 22 Nov 2025
Penjaga Gawang Reputasi 24/7: Melindungi Korporasi dari Serangan Kampanye Hitam Digital
Bayangkan skenario ini: Pada hari Jumat malam jam 23.00, saat seluruh tim Humas ( Public Relations ) Anda sedang tidur, sekelompok akun robot ( Buzzer/Botnet ) terkoordinasi mulai membagikan foto palsu yang memperlihatkan produk makanan pe…
Baca