01Wawasan — Keamanan
Trinitas Kejahatan Siber: Membedah Anatomi Phishing, Scamming, dan Carding di Era Ekonomi Digital
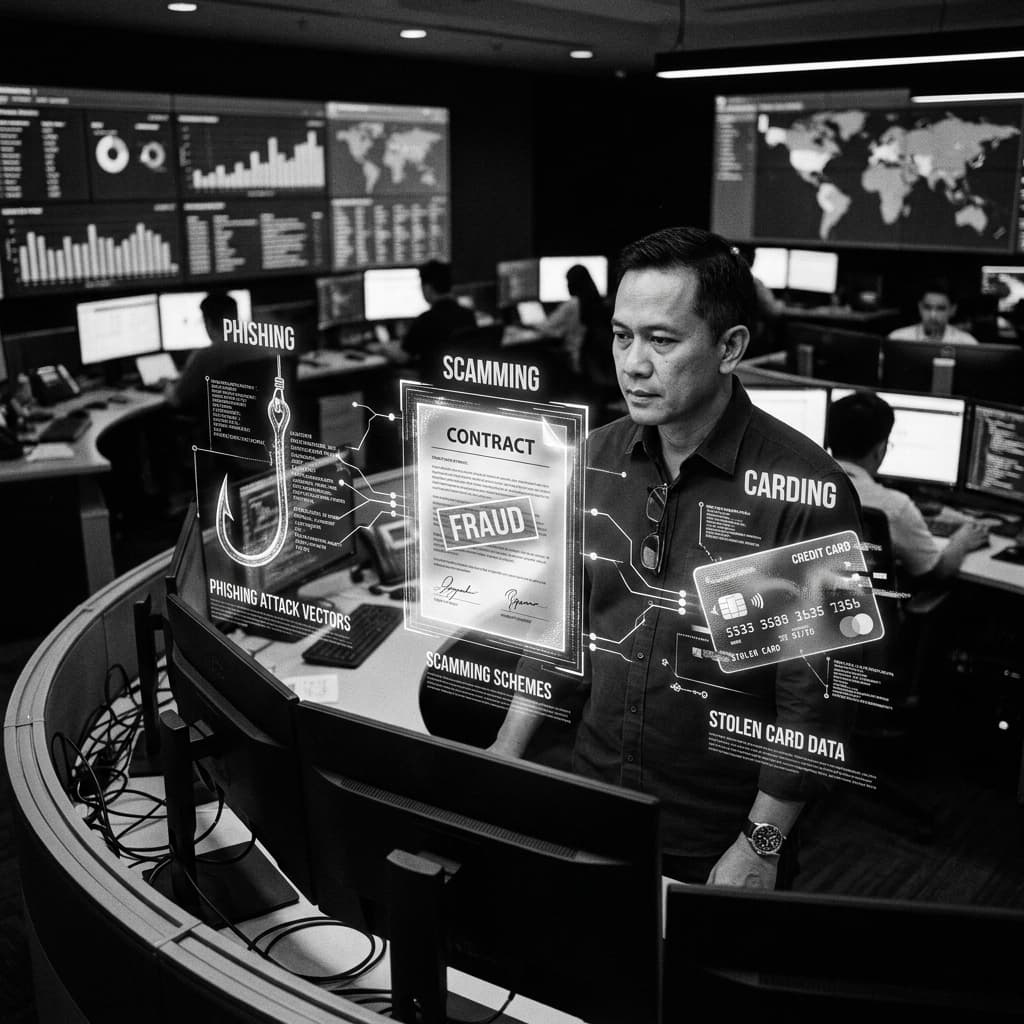
Banyak eksekutif merasa aman karena departemen IT mereka telah membeli perangkat keras firewall senilai miliaran rupiah. Namun, statistik menunjukkan bahwa 98% serangan siber yang berhasil bukan disebabkan oleh peretasan kode (hacking), melainkan karena manipulasi psikologis (Social Engineering). Penjahat siber tidak lagi meretas sistem; mereka meretas manusia.
Untuk membangun pertahanan yang tangguh, seluruh elemen perusahaan—dari staf magang hingga Dewan Direksi—harus mampu membedakan tiga bentuk utama kejahatan siber yang paling sering menyerang korporasi dan nasabah: Phishing, Scamming, dan Carding.
"Tidak ada tambalan keamanan (Patch) untuk kebodohan atau kelengahan manusia. Edukasi keamanan siber berkelanjutan adalah satu-satunya perisai yang tersisa."
Membedah Vektor Ancaman (Threat Vectors)
Katalog Ancaman Psikologis Siber
1. Phishing (Pengelabuan)
Konsep: Memancing (fishing) korban dengan menyamar sebagai institusi resmi (Bank, Pajak, Kominfo) untuk mencuri kredensial (Username & Password).
Contoh: Karyawan menerima email mendesak: "Akun Microsoft 365 Anda akan dihapus dalam 24 jam, klik link ini untuk membatalkan." Link tersebut mengarah ke situs web palsu yang terlihat 100% mirip dengan halaman login asli.
2. Scamming (Penipuan)
Konsep: Rekayasa cerita fiktif (Storytelling) untuk memanipulasi emosi korban (keserakahan atau ketakutan) agar mentransfer sejumlah uang secara sukarela.
Contoh: CEO Fraud (Penipuan berkedok CEO). Staf keuangan menerima pesan WhatsApp dari nomor asing yang memakai foto profil CEO, meminta transfer dana darurat senilai Rp 100 Juta untuk "akuisisi rahasia" yang tidak boleh diketahui orang lain.
3. Carding (Pencurian Kartu)
Konsep: Kejahatan finansial di mana pelaku mencuri rincian kartu kredit korban (Nomor, Expiry, CVV) dan menggunakannya untuk bertransaksi di e-commerce tanpa otorisasi.
Contoh: Korban memasukkan data kartu kredit korporat di situs belanja online bodong. Pelaku kemudian menjual data kartu tersebut di Dark Web, atau membelanjakannya untuk membeli aset kripto yang sulit dilacak.
Benteng Pertahanan Terakhir: Manusia
Jika perusahaan Anda tidak melakukan tes simulasi phishing rutin kepada karyawan, Anda sedang menunggu bom waktu meledak. Hanya butuh satu klik dari staf yang kelelahan pada hari Jumat sore untuk menginfeksi seluruh jaringan server Anda dengan Ransomware mematikan.
Dema Digital Asia menyediakan layanan Security Awareness Training & Phishing Simulation berstandar militer. Kami akan meluncurkan serangan rekayasa sosial "palsu" namun sangat realistis ke internal perusahaan Anda untuk mengukur dan melatih ketahanan staf Anda. Lindungi aset miliaran Anda dengan mengamankan titik terlemahnya terlebih dahulu.
Tim Dema Digital Asia
Redaksi teknologi Dema Digital Asia — memperbaiki dan menyederhanakan sistem agar bisnis berjalan lebih baik.
Kenali kami lebih jauh02Lanjutkan Membaca
Lihat semua
Keamanan · 18 Agu 2026
Pegasus Spyware: Bagaimana Aplikasi Intelijen Israel Mengubah Lanskap Spionase Siber Korporat
Selama puluhan tahun, aturan emas keamanan siber selalu sama: "Jangan klik tautan ( link ) sembarangan dari orang yang tidak dikenal." Aturan ini hancur berantakan ketika NSO Group, sebuah perusahaan kontraktor intelijen swasta dari Israel…
Baca
Keamanan · 5 Feb 2026
Investigasi Berbasis OSINT: Senjata Rahasia C-Level untuk Uji Tuntas (Due Diligence) dan Mitigasi Risiko
Seorang Direktur Utama perusahaan multinasional hampir menandatangani kontrak pengadaan senilai Rp 50 Miliar dengan sebuah vendor "startup" inovatif. Di atas kertas legal, semuanya terlihat sempurna. Namun, hasil investigasi digital mendal…
Baca
Keamanan · 22 Nov 2025
Penjaga Gawang Reputasi 24/7: Melindungi Korporasi dari Serangan Kampanye Hitam Digital
Bayangkan skenario ini: Pada hari Jumat malam jam 23.00, saat seluruh tim Humas ( Public Relations ) Anda sedang tidur, sekelompok akun robot ( Buzzer/Botnet ) terkoordinasi mulai membagikan foto palsu yang memperlihatkan produk makanan pe…
Baca