01Wawasan — Keamanan
Ancaman Denda Miliaran: Panduan Eksekutif Menghadapi Audit UU Pelindungan Data Pribadi (PDP)
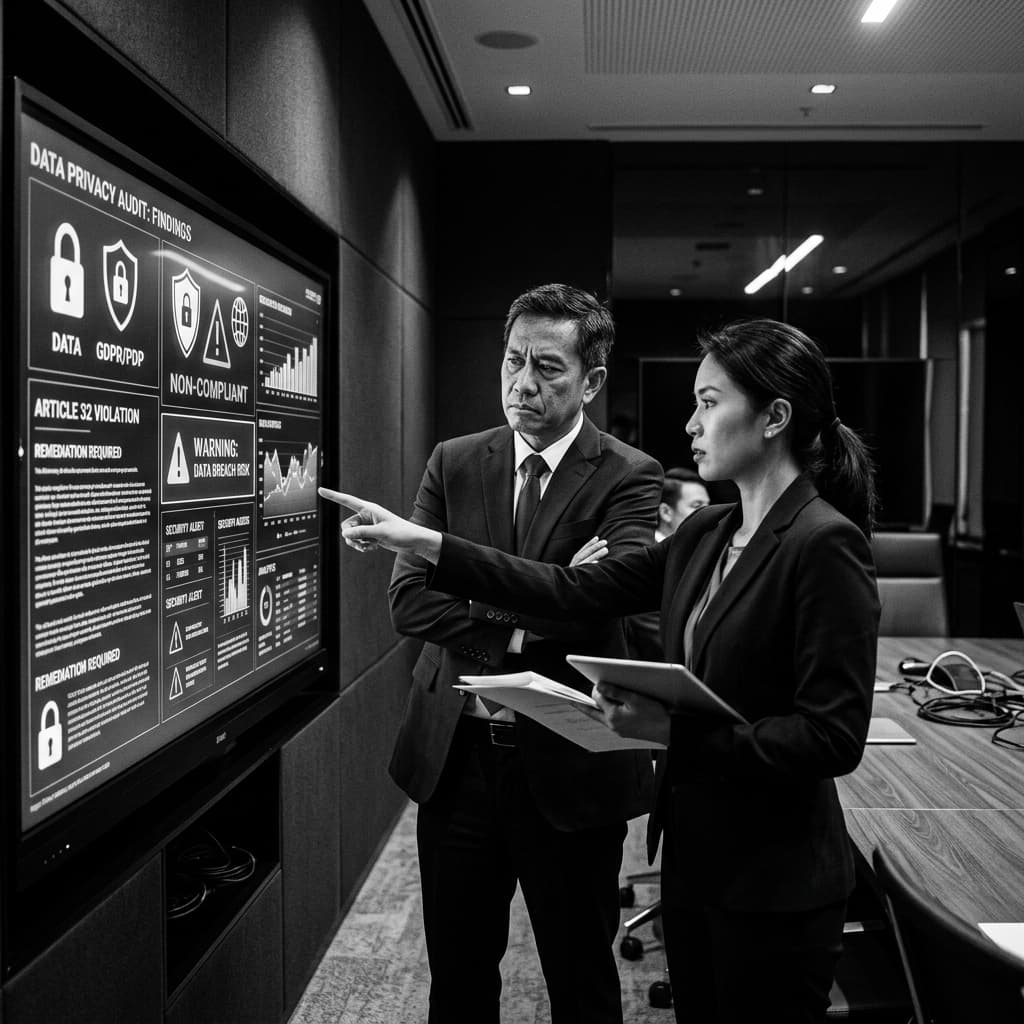
Bagi jajaran direksi, menganggap kebocoran data sekadar sebagai "masalah IT" adalah kesalahan fatal yang dapat berujung pada kebangkrutan. Dengan disahkannya Undang-Undang Pelindungan Data Pribadi (UU PDP) di Indonesia, yang mengadopsi ketegasan GDPR dari Eropa, lanskap kepatuhan UU PDP perusahaan telah berubah secara drastis.
Sanksi administratif yang mengintai tidak lagi berupa teguran tertulis, melainkan denda finansial raksasa yang dapat mencapai angka 2% dari total pendapatan tahunan perusahaan Anda. Pertanyaannya: Jika auditor pemerintah mengetuk pintu kantor Anda besok pagi, mampukah Anda membuktikan secara teknis bahwa data pelanggan Anda telah dienkripsi dengan standar industri?
"Biaya untuk membangun sistem enkripsi data yang solid mungkin memakan anggaran ratusan juta. Namun, biaya denda akibat kebocoran data akan menghancurkan valuasi perusahaan dalam semalam."
3 Celah Fatal dalam Tata Kelola Data Enterprise
Dari hasil audit keamanan siber yang sering kami lakukan pada klien tingkat enterprise, sebagian besar perusahaan masih terjebak pada tiga kelalaian mendasar berikut:
- Data Klien Menyebar di Perangkat Pribadi: Staf marketing Anda mungkin menyimpan ribuan data nomor telepon klien VIP dalam format Excel yang tidak terenkripsi di flashdisk atau laptop pribadi mereka.
- Hak Akses Tak Terkendali (Overprivileged): Karyawan magang di departemen desain secara tidak sengaja memiliki akses penuh (read/write) ke seluruh database riwayat transaksi pelanggan di server Cloud pusat.
- Ketiadaan Catatan Audit (No Audit Trail): Ketika data klien Anda tiba-tiba muncul di forum pasar gelap (dark web), departemen IT Anda tidak memiliki sistem log untuk melacak terminal komputer mana yang mengunduh data tersebut.
Matriks Mitigasi Risiko UU PDP
Right to Erasure (Hak Dihapus)
UU PDP mewajibkan Anda untuk menghapus data pelanggan secara permanen jika diminta. Solusi Teknis: Arsitektur database terpusat (Master Data Management) di mana satu klik penghapusan akan membersihkan data dari seluruh cabang server.
Data Breach Notification (72 Jam)
Anda wajib melaporkan kebocoran ke otoritas dalam waktu maksimal 3x24 jam. Solusi Teknis: Implementasi sistem SIEM (Security Information and Event Management) berbasis AI untuk mendeteksi anomali transfer data secara real-time.
Infrastruktur Kepatuhan sebagai Layanan (Compliance-as-a-Service)
Mengubah sistem IT warisan (legacy system) agar patuh pada undang-undang yang baru bukanlah hal yang bisa dilakukan oleh departemen IT internal Anda dalam waktu semalam. Diperlukan audit forensik dan restrukturisasi basis data secara total.
Sebagai firma teknologi yang menangani infrastruktur berskala enterprise, Dema Digital Asia mengadopsi prinsip Privacy by Design. Kami tidak menambahkan fitur keamanan di akhir proses; kami membangun sistem Anda di atas fondasi keamanan tingkat tinggi. Mulai dari enkripsi standar intelijen bawaan pada tingkat database, hingga sistem pencatatan aktivitas yang tidak bisa diubah (immutable audit logs), seluruh kerangka kerja perangkat lunak kami dirancang untuk membuat perusahaan Anda lolos audit keamanan regulasi apa pun dengan mulus.
Jangan pertaruhkan nama baik dan stabilitas finansial perusahaan Anda pada asumsi belaka. Jadwalkan Audit Kepatuhan Infrastruktur IT bersama para ahli dari Direktorat Keamanan Siber kami hari ini, dan pastikan kepatuhan UU PDP perusahaan Anda berada pada tingkat tertinggi sebelum tenggat waktu regulasi berakhir.
Tim Dema Digital Asia
Redaksi teknologi Dema Digital Asia — memperbaiki dan menyederhanakan sistem agar bisnis berjalan lebih baik.
Kenali kami lebih jauh02Lanjutkan Membaca
Lihat semua
Keamanan · 18 Agu 2026
Pegasus Spyware: Bagaimana Aplikasi Intelijen Israel Mengubah Lanskap Spionase Siber Korporat
Selama puluhan tahun, aturan emas keamanan siber selalu sama: "Jangan klik tautan ( link ) sembarangan dari orang yang tidak dikenal." Aturan ini hancur berantakan ketika NSO Group, sebuah perusahaan kontraktor intelijen swasta dari Israel…
Baca
Keamanan · 8 Jul 2026
Trinitas Kejahatan Siber: Membedah Anatomi Phishing, Scamming, dan Carding di Era Ekonomi Digital
Banyak eksekutif merasa aman karena departemen IT mereka telah membeli perangkat keras firewall senilai miliaran rupiah. Namun, statistik menunjukkan bahwa 98% serangan siber yang berhasil bukan disebabkan oleh peretasan kode ( hacking ),…
Baca
Keamanan · 5 Feb 2026
Investigasi Berbasis OSINT: Senjata Rahasia C-Level untuk Uji Tuntas (Due Diligence) dan Mitigasi Risiko
Seorang Direktur Utama perusahaan multinasional hampir menandatangani kontrak pengadaan senilai Rp 50 Miliar dengan sebuah vendor "startup" inovatif. Di atas kertas legal, semuanya terlihat sempurna. Namun, hasil investigasi digital mendal…
Baca